デジタルデータソリューション(DDS)の選考を控え、「サイバーオフェンスエンジニアは具体的にどのような仕事内容なのか」「ホワイトハッカーとして働く姿を具体的にイメージしたい」と考えている就活生も多いのではないでしょうか。
本記事では、当社のエンジニアリング部への理解を深めたい方に向けて、サイバーオフェンスエンジニアの役割や具体的な業務、リアルな1日の流れを紹介します。
また、サイバーディフェンスエンジニアや一般的なセキュリティエンジニアとの違いについても解説するので、職種理解を深める際の参考にしてください。
サイバーオフェンスエンジニアとは?ペネトレーションテスターとして企業を防御する
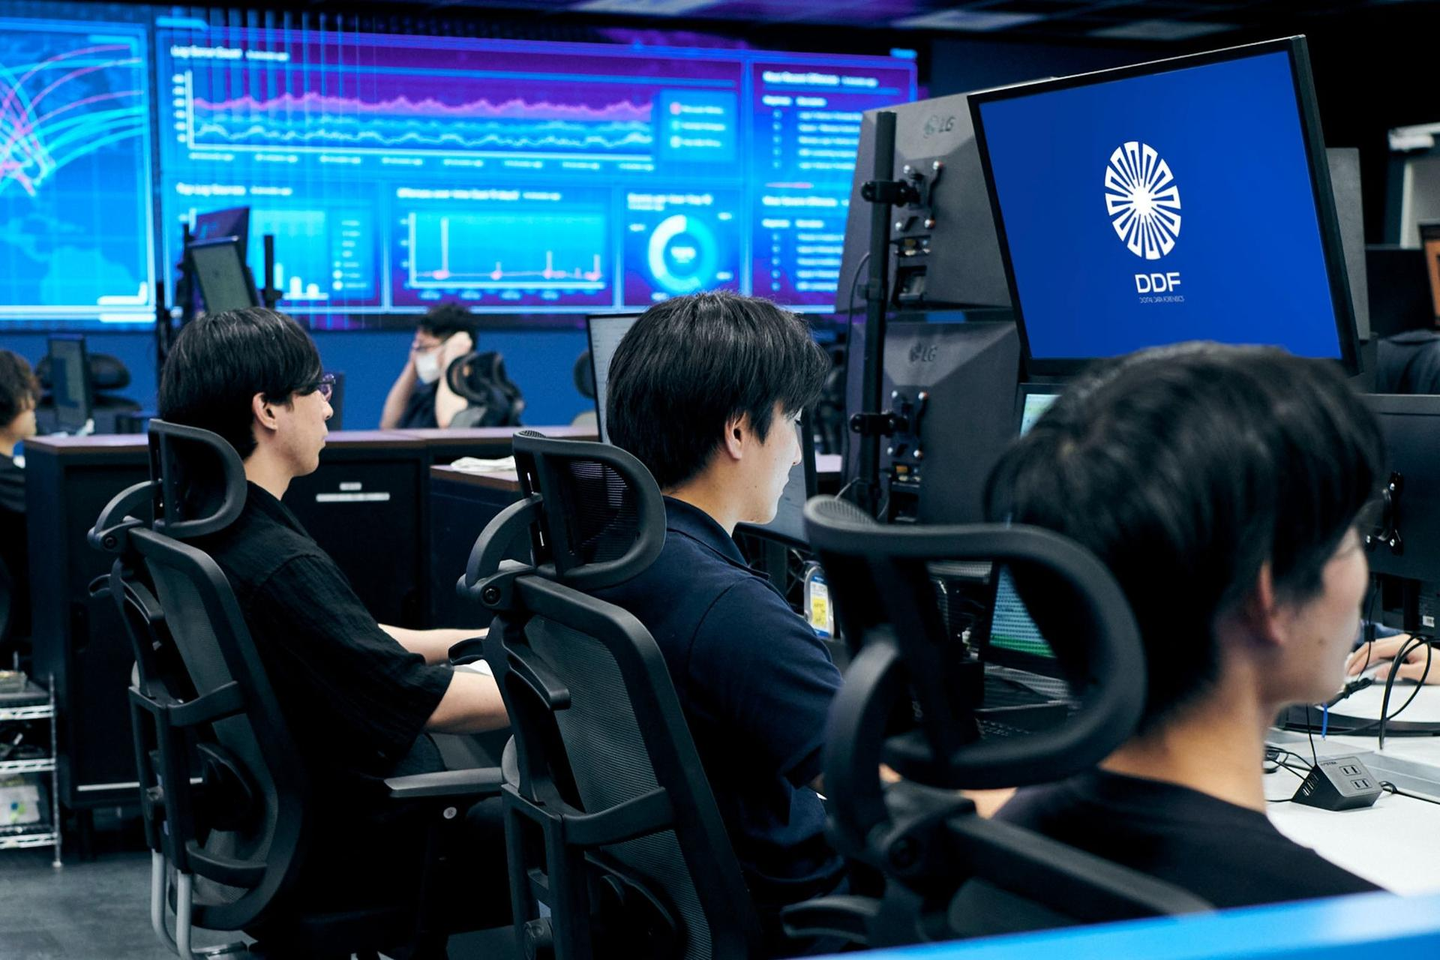
サイバーオフェンスエンジニアは、攻撃者の視点や技術を防御に活用し、企業のシステムを守る職種で、一般的には「ペネトレーションテスター」と呼ばれることも多い職業です。ペネトレーションテスターの主な業務内容は、企業から承諾を得たうえで、実際にハッキング(疑似攻撃)を行いシステムに侵入できるか、その他問題となり得る箇所がないかを調査することです。
ここでは、DDS内でのサイバーオフェンスエンジニアの位置づけをご紹介していきます。
攻撃者の視点から企業のシステムを守るペネトレーションテスター
サイバーオフェンスエンジニアの仕事内容は、悪意ある第三者と同じ視点や手法を用いて、許可された範囲でシステムやネットワークの弱点を検証することです。
実際にサイバー攻撃を受ける前にリスクを可視化することで、企業が対策を講じられる状態をつくることを目的としています。
また、単にシステムへの侵入を成功させることが目的ではなく、発見した脆弱性や想定される被害を整理し、具体的な改善につなげるところまでが仕事の範囲です。
一般的なセキュリティエンジニアとの違いは?
サイバーオフェンスエンジニアならではの仕事内容といえるのが、攻撃の知識や技術を「防御側」の立場で活用する点です。
一方でセキュリティエンジニアという言葉は、システムの監視や防御、製品の運用管理など幅広い業務を担う職種全般を指すことが多く、サイバーオフェンスエンジニアはそのなかでも攻撃者の視点でシステムの弱点を発見し、検証する領域に軸を置いた仕事といえます。
脆弱性診断やペネトレーションテスト、SOCによる監視業務などは、目的や作業範囲がそれぞれ異なるため、同一の仕事として混同しないよう注意が必要です。
DDSでは『エンジニアリング部』の『サイバーオフェンスエンジニア』という職種
当社では、サイバーオフェンスエンジニアは「エンジニアリング部」に所属しています。
同じエンジニアリング部ではディフェンス分野の『サイバーディフェンスエンジニア』もあり、データ解析や調査を行いながら、攻撃の侵入経路の特定などをメインとしたエンジニア業務もあります。
サイバーオフェンスエンジニアは攻撃者の視点で診断を行い、守りを強化する施策を行うのに対し、サイバーディフェンスエンジニアはすでに発生したことの原因究明や詳細の把握を行う点が、両者の業務の違いです。
デジタルデータソリューションにおけるサイバーオフェンスエンジニアの仕事内容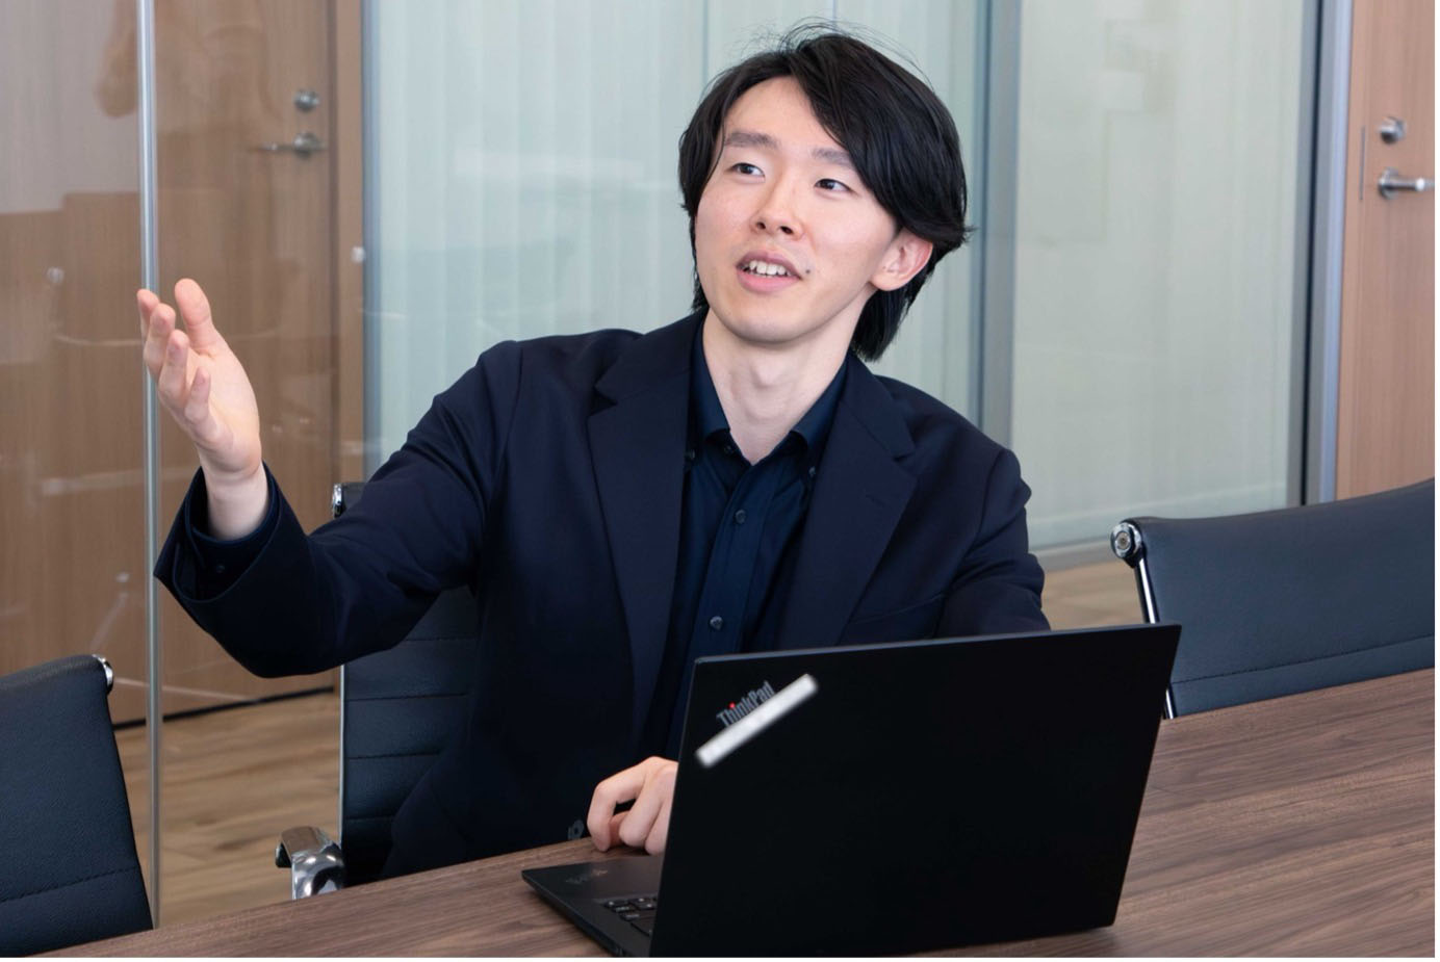
DDSのエンジニアリング部におけるサイバーオフェンスエンジニアの仕事内容は、パソコンに向かって黙々と作業するだけのものではありません。
お客様へのヒアリングから実際のハッキング、報告会での説明まで、一連の流れをエンジニア自身が主体となって担っています。
ここでは、DDSのエンジニアリング部のサイバーオフェンスエンジニアの仕事内容を細かくご紹介します。
【事前準備】お客様へのヒアリングと攻撃シナリオの作成
ハッキングの依頼を受けたサイバーオフェンスエンジニアは、まずお客様のネットワーク環境をヒアリングし、どのような機器が導入されているかを把握することから始めます。
そのうえで、専門的な知識を活かし、どのような状況を想定してハッキングを行うか、
シナリオを設計する段階から、エンジニア自身がお客様と直接話し合いながら作り上げていきます。
あわせて実施期間を決め、実際にシステムへの侵入まで試みるのか、あるいは侵入経路の特定など手前の段階で止めるのかといったスコープも事前に取り決めたうえで検証に入ります。
営業担当を介した間接的なやり取りではなく、専門的な知識を持つエンジニアが直接お客様と対話することで、実態に即したシナリオ設計が可能になります。
【脆弱性診断】システムやネットワークの弱点を検出・評価する
サイバーオフェンスエンジニアが担当する業務には、実際にシステムへの侵入を試みるペネトレーションテストだけでなく、システムやネットワークに存在する脆弱性を見つけ出す「脆弱性診断」もあります。
脆弱性診断では攻撃につながる可能性のあるシステム上の弱点を検出し、どのようなリスクが存在するのかを確認・評価します。場合によっては疑似攻撃を行うこともあります。
実際に侵入できるかどうか、また侵入後にどのようなことをできるのかまで検証するペネトレーションテストとは目的や検証範囲が異なり、企業がサイバー攻撃を受ける前に対策すべきポイントを明らかにするための重要な業務です。
【実検証】ダークウェブ調査とペネトレーションテスト(実ハッキング)
シナリオが固まった後は、ペネトレーションテストの実行に向けた情報収集からスタートします。
ここには、ダークウェブ調査を通じて顧客企業のアカウント情報が外部に漏えいしていないかを確認し、過去に流出した情報から利用できそうなパスワードのヒントを探し出す作業も含まれます。
こうして得た情報をもとに実際にアカウントでの侵入を試みたり、対象のIPアドレスを特定たりする など、地道な情報収集と実践的なハッキングの両方を行います。
単にツールを使って攻撃するだけではなく、攻撃者が実際に行うような情報収集から侵入までのプロセスを再現し、企業のシステムにどのようなリスクがあるのかを検証する業務です。
【製品検証】ツールメーカーからの依頼による脆弱性調査
顧客企業のネットワーク検証だけでなく、ツールメーカーから自社製品の脆弱性を検証してほしいという依頼を受けるケースもあります。
これは会社としての実績づくりにつながる業務であり、高度な知識と技術力を持つサイバーオフェンスエンジニアだからこそ担える役割といえます。
顧客企業向けの検証とは異なる緊張感が求められる仕事内容でもあり、業界内での信頼構築にも直結しています。
【事後対応】レポート作成とお客様への直接報告
ハッキングや調査が完了した後は、お客様への報告会を実施します。
検証結果をまとめたレポートの作成から、お客様への報告までエンジニア自身が担当します。技術的な検証だけでなく、自らの調査結果をお客様に直接伝える経験を積めることも、この仕事の特徴です。
単に技術的な検証結果を提出して終わるのではなく、お客様が今後のセキュリティ対策を円滑に進められるよう、専門家として直接サポートするのも重要な業務のひとつです。
サイバーオフェンスエンジニアの1日の業務の流れ
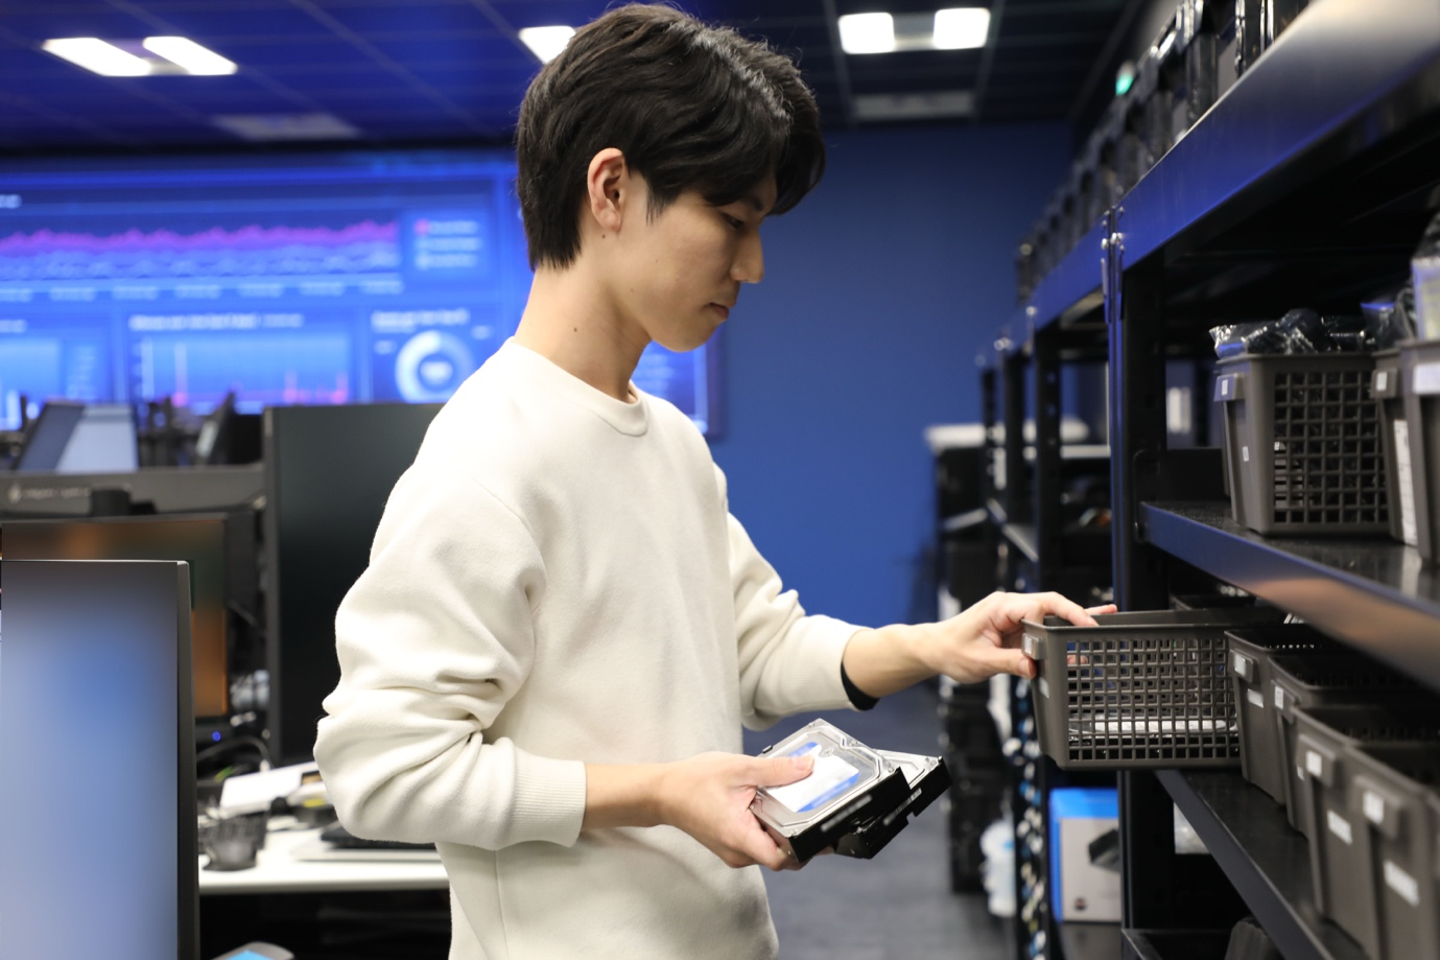
サイバーオフェンスエンジニアは、疑似攻撃によるセキュリティ検証を中心に、最新技術の研究や検証結果のレポート作成など、幅広い業務に取り組んでいます。
業務内容は案件の進捗によって異なり、必要に応じてお客様との打ち合わせや報告会に参加することもあります。
ここでは、DDSのサイバーオフェンスエンジニアが担当する主な業務と、日々の働き方についてご紹介します。
実際のハッキングや最新技術の研究に取り組む
サイバーオフェンスエンジニアの中心となる業務は、実際の攻撃手法を用いたセキュリティ検証です。 お客様のシステムやネットワークに対して疑似攻撃を行い、脆弱性やセキュリティ上のリスクを調査します。また、サイバー攻撃の手法は日々進化しているため、新しい攻撃手法やセキュリティ技術について継続的に学び、実際の検証に活かしていくことも重要です。
実務で様々な攻撃手法を検証しながら、最新技術の研究にも取り組むことで、サイバーオフェンスエンジニアとしての専門性を高めていくことができます。
検証結果をレポートにまとめ、お客様へ直接報告する
案件の検証が完了した際には、結果をまとめたレポートの作成や、お客様への報告を行います。
検証で発見した脆弱性や想定されるリスクを整理し、どのような攻撃につながる可能性があるのかを分かりやすくまとめます。
また、報告会ではエンジニア自身がお客様に検証結果を説明することもあります。
自ら検証した結果をお客様に直接伝える経験を通じて、技術的な専門知識だけでなく、複雑な内容を分かりやすく説明する力も身につけられます。
必要に応じてお客様との打ち合わせに参加する
案件によっては、営業担当者とともにお客様との打ち合わせに参加し、技術的な確認や説明を行うこともあります。
打ち合わせでは、お客様が抱える課題やシステム環境などを確認し、検証方法や実施内容について技術的な視点から検討します。
日常的には疑似攻撃や技術検証に取り組みながら、必要な場面では専門知識を活かしてお客様とのやり取りにも携わります。
デジタルデータソリューション株式会社について
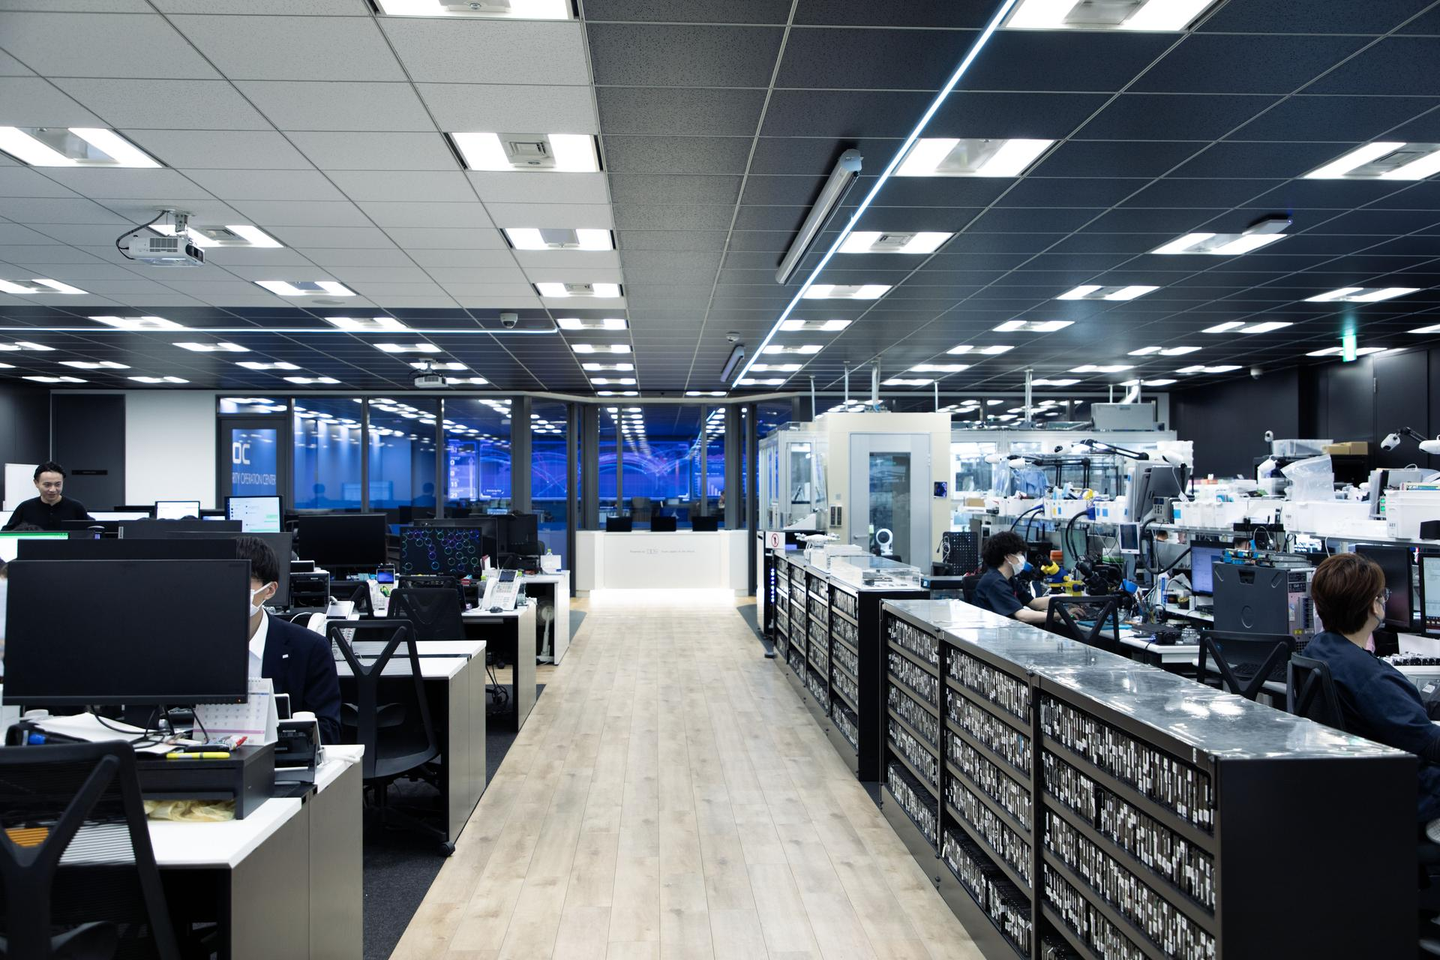
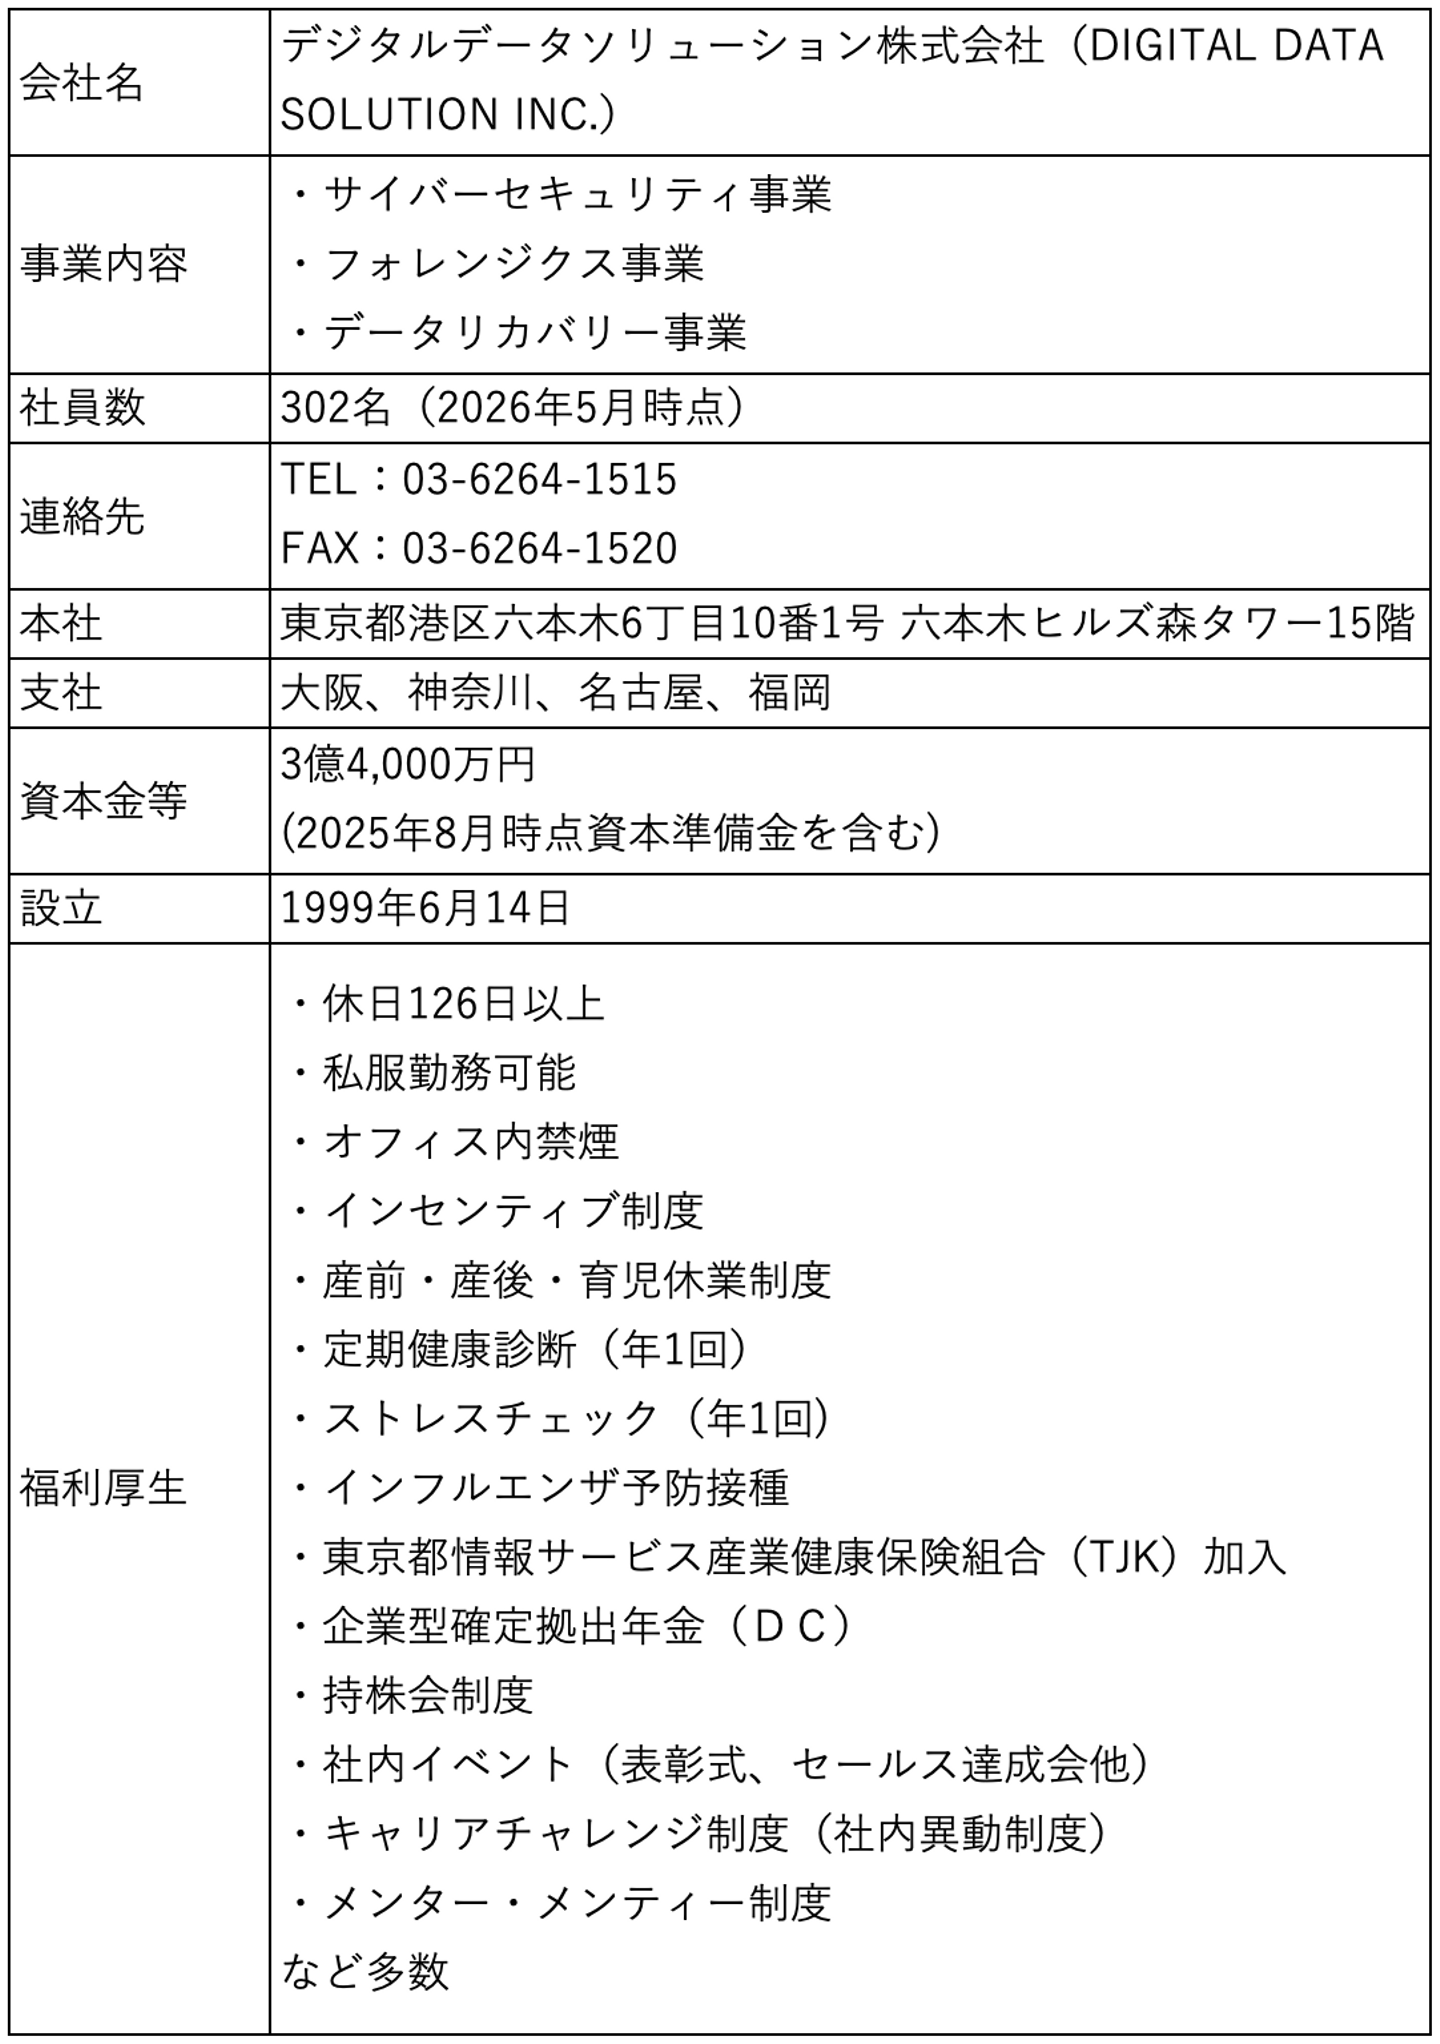
当社は1999年に設立されたIT企業で、東京都港区の六本木ヒルズ森タワー15階に本社を構えています。
事業は主にサイバーセキュリティ事業・フォレンジクス事業・データリカバリー事業の3つに分かれており、今回ご紹介したカスタマーエンジニアはサイバーセキュリティ事業に分類される仕事です。
当社がどのような活動をしているのか、どのようなオフィスなのかなど、より詳しく知りたい方はぜひ当社ホームページの「新卒採用サイト」をご覧ください。
◼︎公式サイト:https://www.digitaldata-solution.co.jp/
◼︎新卒採用サイト:https://www.digitaldata-solution.co.jp/recruit/graduates/
まとめ|サイバーオフェンスエンジニアの仕事内容は?デジタルデータソリューションにおける業務を解説
本記事では、攻撃者の視点から企業のシステムを守るサイバーオフェンスエンジニアについて、仕事内容や1日の業務の流れを解説しました。
デジタルデータソリューションのエンジニアリング部では、お客様へのヒアリングや攻撃シナリオの作成、脆弱性診断、ペネトレーションテスト、検証結果の報告・提案まで幅広く担当します。
実際のハッキングだけでなく、お客様との打ち合わせやレポート作成、最新の攻撃手法に関する研究など、専門的な知識を活かしながらさまざまな業務に携わる仕事です。
記事で紹介した仕事内容や働き方を参考に、デジタルデータソリューションでサイバーオフェンスエンジニアとして働く姿を具体的にイメージしてみてください。